



Seuraava on raportti Iran Internationalin tutkinnasta, joka koskee viittä IRGC:n ja tiedusteluministeriön hakkeria, joita Yhdysvallat etsii.
Raportissa todetaan, että vakoilun ja tiedon varastamisen lisäksi he harjoittivat myös kiristystä, varastetun tiedon myyntiä, kryptovaluutan varastamista ja Iranin kansalaisten kohdistamista hyökkäyksiin Yhdysvaltojen sisällä ja ulkopuolella.
Älkäämme menettäkö yhteyttä… Hallituksenne ja suuret teknologiayritykset yrittävät aktiivisesti sensuroida The Exposén raportoimia tietoja omien tarpeidensa mukaan. Tilaa sähköpostilistamme nyt varmistaaksesi, että saat uusimmat sensuroimattomat uutiset sähköpostiisi…
Hakkerit ilman rajoja: Palvelee Teherania, varastaa sivussa
Shahed Alavin kirjoittama, Iran Internationalin julkaisema
Huomautus Paljastukselta: Alkuperäinen artikkeli sisältää lukuisia kuvia, joita muutamaa lukuun ottamatta emme ole sisällyttäneet alle.
Sisällysluettelo
- esittely
- Mabna ja palkkahakkereiden malli
- Urakoitsijoiden ja yrityskuorien ympärille rakennettu verkosto
- Arman Kahzadian ja maanalaisten kykyjen rekrytointi
- Behzad Mesri ja valtion työn ja kyberrikollisuuden päällekkäisyys
- Keyvan Fayyaz Ghareh-Balagh ja pääsyn myynti
- Mojtaba Ghaleh-Kuhi ja Sonbol-projektin taustalla oleva infrastruktuuri
- Saber Shahbazi Balujeh ja vuosia kestänyt matalan profiilin tunkeutumistyö
- Raha, valtio ja järjestäytynyt kyberrikollisuus
esittely
Iran Internationalin tutkinta viidestä Iranin vallankumouskaartiin ja tiedusteluministeriöön kytketystä hakkereista, joita Yhdysvallat etsii, osoittaa, kuinka verkoston jäsenet harjoittivat valtion ohjaamaa vakoilua samalla kun myivät varastettuja tietoja, kiristivät uhreja ja hyökkäsivät Iranin kansalaisten ja yritysten kimppuun yksityisen hyödyn tavoittelemiseksi.
Viisi henkilöä kuuluivat Mabna-instituuttiin liittyvään hakkereiden verkostoon, joka toteutti operaatioita Iranin hallituksen yksiköille, mukaan lukien vallankumouskaartille. Kun verkoston ensimmäisten jäsenten henkilöllisyydet paljastuivat, jotkut jatkoivat toimintaansa lokakuusta 2018 alkaen uuden Project Sonbol -nimisen operaation puitteissa. Iran Internationalin lähteiden mukaan tiedusteluministeriö johti sitä.
Tiistaina 18. elokuuta, yli kahdeksan vuotta sen jälkeen, kun ensimmäinen Mabnaa vastaan nostettu syyte julkistettiin, Yhdysvaltain oikeusministeriö julkaisi korvaavan syytteen, joka tarjoaa paljon laajemman kuvan instituutin palkkaamista hakkereista ja heidän yhteyksistään vallankumouskaartiin.
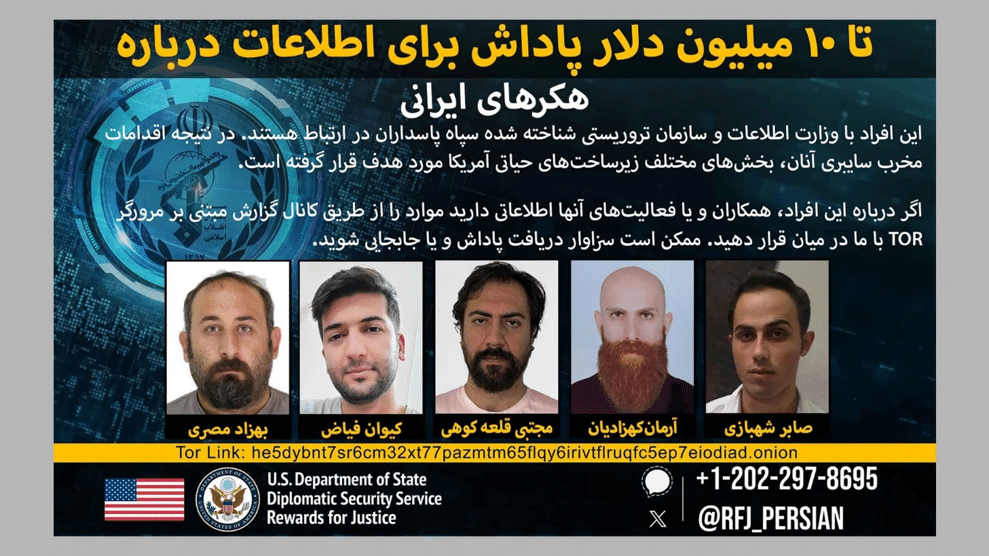
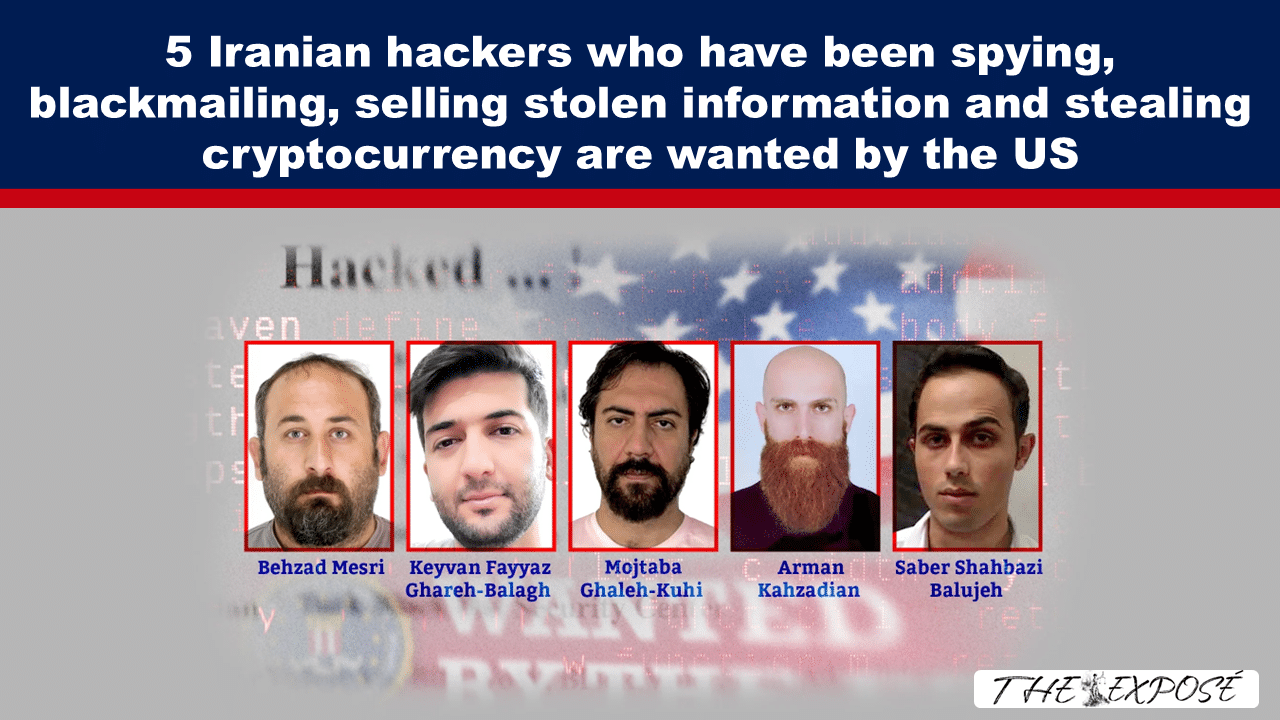
Syytteessä nimetyistä kahdeksasta lisävastaajasta viisi erottuu joukosta, koska Yhdysvaltain ulkoministeriön Rewards for Justice -ohjelma on luvannut jopa 10 miljoonan dollarin palkkioita tiedoista, jotka johtavat heidän tunnistamiseensa tai paikantamiseen: Arman Kahzadian, Behzad Mesri, Keyvan Fayyaz Ghareh-Balagh, Mojtaba Ghaleh-Kuhi ja Saber Shahbazi Balujeh.
Viisi henkilöä pääsi Mabnaan eri reittejä pitkin. Kahzadian, Ghaleh-Kuhi ja Fayyaz olivat osa nuoria iranilaisia hakkeriryhmiä, jotka aluksi turmelivat verkkosivustoja. Mesri siirtyi mustan hatun foorumeilta Iranin vallankumouskaartin tiedusteluorganisaatioon ennen kuin johti kyberturvallisuusyritystä. Shahbazi, jonka jalanjälki julkisuudessa on pienempi, pääsi verkostoon APA:n kyberturvallisuuskeskuksen kautta.
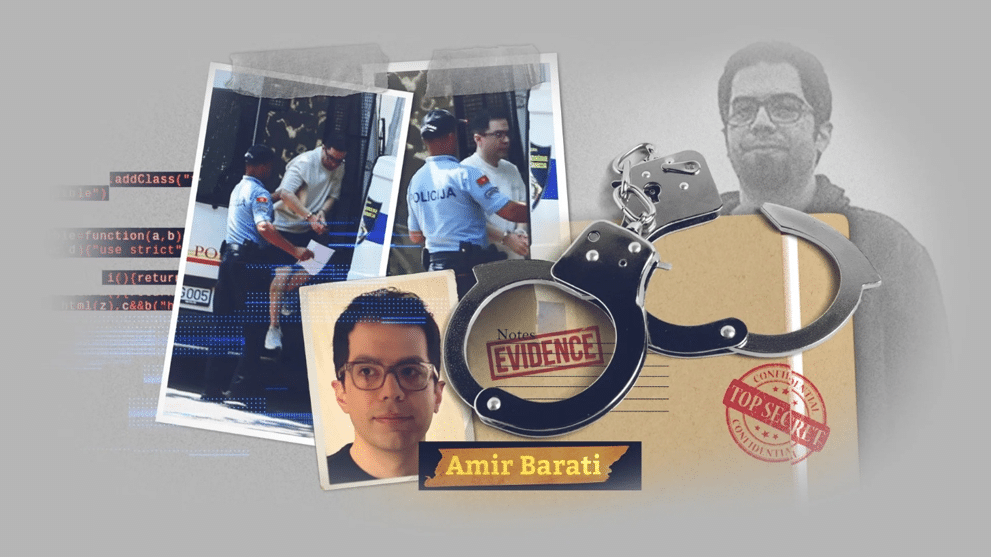
Kolme muuta uutta syytettyä ovat erilaisissa olosuhteissa. Amir Barati pidätettiin Montenegrossa heinäkuussa, ja hän odottaa luovutusmenettelyä. Saeed Houshyarille tai Manouchehr Hashemloolle, joita molempia vastaan on nostettu 10 syytettä, ei ole vielä luvattu palkkiota.
Iran Internationalin tutkimus osoittaa, että verkoston jäsenet toimivat seuraavina vuosina kahdella tavalla: ne toteuttivat valtion johtamia kyberoperaatioita ulkomaisia kohteita vastaan ja tavoittelivat samalla yksityistä voittoa varastettujen tunnistetietojen, kiristyksen, kryptovaluuttaoperaatioiden ja vaarantuneiden järjestelmien käyttöoikeuksien myynnin avulla. Raja hallituksen tehtävien ja järjestäytyneen kyberrikollisuuden välillä hämärtyi toistuvasti.
Tutkinta perustuu haastatteluihin lähteiden kanssa, jotka tuntevat viiden hakkerin toiminnan, uuden syytteen ja muiden Yhdysvaltain tuomioistuimen ja hallituksen asiakirjojen, kyberturvallisuusarkistojen ja iranilaisten yritysten rekisteröintitietojen tarkasteluun.
Mabna ja palkkahakkereiden malli
Gholamreza Rafatnejad ja Ehsan Mohammadi perustivat Mabna-instituutin vuonna 2013 pieneen toimistoon asunnossa North Sheikh Bahaei -kadulla Teheranissa.
Instituutin tarkoituksena oli näennäisesti yhdistää iranilaiset yliopistot ja tiede- ja tutkimuslaitokset ulkomaisiin akateemisiin resursseihin. Tilausten ostamisen sijaan Mabna kuitenkin palkkasi hakkereita ja teki sopimuksia hakkereiden kanssa vaarantaakseen yliopistoprofessorien, yritysten työntekijöiden ja ulkomaisten virkamiesten tilejä, jotka Iranin hallituksen yksiköt, mukaan lukien vallankumouskaarti ja tiedusteluministeriö, olivat valinneet kohteiksi.
Lähes viiden vuoden aikana Mabna-verkko vaaransi lähes 8 000 sähköposti- ja käyttäjätiliä, jotka kuuluivat akateemikoille 144 yhdysvaltalaisessa yliopistossa ja 178 yliopistolle 22 muussa maassa, mukaan lukien laitokset Euroopassa, Kanadassa, Australiassa, Kiinassa, Israelissa, Japanissa, Malesiassa, Turkissa, Etelä-Koreassa, Singaporessa ja Saudi-Arabiassa.
Varastettujen tilien avulla hakkerit latasivat akateemisia papereita, väitöskirjoja, sähköisiä kirjoja ja muuta tutkimusmateriaalia. Yhdysvaltain oikeusministeriön arvion mukaan amerikkalaisista yliopistoista varastettiin ainakin 31.5 teratavua dataa, jonka arvo on yli 3.4 miljardia dollaria.
Mabnan toiminta ulottui akateemisen maailman ulkopuolelle. Kohteena oli ainakin viisi Yhdysvaltain liittovaltion ja osavaltion ministeriötä ja virastoa sekä 42 amerikkalaista yksityistä yritystä, 11 eurooppalaista yritystä, Yhdistyneet Kansakunnat ja UNICEF.
Osa varastetusta akateemisesta materiaalista myytiin myös kahden verkkosivuston, Megapaper.ir:n ja Gigapaper.ir:n, kautta. Jälkimmäinen mahdollisti iranilaisten asiakkaiden pääsyn suoraan ulkomaisten yliopistojen verkkokirjastoihin vaarantuneiden professorien tilien kautta.
Tärkein työkalu oli tietojenkalastelu, jossa käytettiin sähköposteja tai väärennettyjä kirjautumissivuja, jotka oli räätälöity kohteen yliopiston, tutkimusalan tai ammatillisten suhteiden mukaan. Myöhemmin verkosto otti käyttöön salasanasuihkutuksen, jossa testattiin pientä määrää yleisesti käytettyjä salasanoja suurta määrää tilejä vasten välttääkseen tietoturvahälytysten laukaisun.
Yksi kanavan tunnetuimmista operaatioista oli HBO:n hakkerointi vuonna 2017. Mesri alkoi tutkia yhtiön verkkoa ja etäkäyttöpisteitä saman vuoden toukokuussa. Hakkerit murtautuivat työntekijöiden tileihin ja varastivat materiaalia, mukaan lukien esittämättömiä televisiojaksoja, käsikirjoituksia ja juonitiivistelmiä julkaisemattomista Game of Thrones -jaksoista, näyttelijöiden ja kuvausryhmän yhteystietoja, sähköposteja, taloudellisia asiakirjoja ja sosiaalisen median tilien salasanoja.
Mesri vaati aluksi 5.5 miljoonaa dollaria vastaavan summan Bitcoineja ja nosti myöhemmin lunnaita 6 miljoonaan dollariin. Kun HBO ei maksanut, osa varastetusta materiaalista vapautettiin. Yhdysvaltalaisten oikeusasiakirjojen mukaan operaatioon osallistuivat Mesrin rinnalla myös Houshyar, Hashemloo, Fayyaz, Shahbazi ja Kahzadian.
Yhdysvaltojen vuoden 2018 syyte ei lopettanut verkoston toimintaa. Iran Internationalin tutkinta osoittaa, että sen jälkeen kun Mabnan yhdeksän ensimmäisen julkisesti syytetyn jäsenen henkilöllisyydet paljastuivat, osa operaatiosta organisoitiin uudelleen nimellä Project Sonbol. Iran Internationalin lähteet kertovat, että se toimi tiedusteluministeriön johdolla. Tiimin ydin sijaitsi Karajissa, vaikka sen infrastruktuuri ja yhteistyökumppanit toimivat muualla.
Iran Internationalin lähteiden mukaan kolmella kyberoperaatioihin osallistuneella tiedusteluministeriön virkamiehellä – Avaz-Ali Nouranianilla, Mojtaba Javanbakhtilla ja Mohammad-Amin Fasihi Dastjerdillä – oli yhteyksiä Sonboliin ja sen jäseniin. Mesrillä ja Ghaleh-Kuhilla oli johtotehtäviä. Fayyaz, Shahbazi ja Mohammadreza Kadkhodaei saivat palvelimia, kohdelistoja ja tunkeutumistehtäviä, kun taas Kahzadian pysyi lähellä verkkoa ja työskenteli muiden jäsenten kanssa kryptovaluuttaoperaatioissa, tunnistetietojen varkauksissa ja tiedusteluministeriön tehtävissä.
Iran Internationalin lähteiden ja Yhdysvaltain ulkoministeriön asiakirjojen mukaan Project Sonbol varasti useita teratavuja dataa yhdysvaltalaisilta teknologiayrityksiltä, puolustusalan urakoitsijoilta, energiayhtiöltä ja lentoyhtiöltä.
Sonbol sovelsi Mabnan aiemmin käyttämiä tekniikoita laajempaan joukkoon kohteita, mukaan lukien puolustus-, energia-, terveydenhuolto- ja rahoitusalan yrityksiä, samalla kehittäen vahvemman voitontavoitteluulottuvuuden.
Urakoitsijoiden ja yrityskuorien ympärille rakennettu verkosto
Maanalaisista hakkeriryhmistä, verkkofoorumeilta, yliopistojen kyberturvallisuuskeskuksista ja yksityisiltä urakoitsijoilta tulleet ihmiset pääsivät vallankumouskaartin ja tiedusteluministeriön tietoon muun muassa pidätysten ja rekrytoinnin, turvallisuussopimusten, peiteyhtiöiden ja suorien työsuhteiden kautta.
Verkoston ympärille ilmestyi useita yrityksiä, kuten Imen Wall Pardaz, Net Peygard Samavat, Ilya Net Gostar Iranian, Ayandeh Sazan Sepehr Arya ja Imen Net Pasargad, joka myöhemmin nimettiin uudelleen Shahid Shoushtariksi. Ne olivat oikeudellisesti erillisiä yrityksiä, joilla oli erilliset rekisteröintinumerot ja perustamispäivät. Mutta päällekkäiset johtajat ja osoitteet sekä henkilöstön ja toiminnan jatkuvuus osoittavat, että yksiköt auttoivat säilyttämään saman operatiivisen verkoston. Joissakin tapauksissa uudet yritykset käytännössä korvasivat pakotteiden kohteena olevat edeltäjänsä. Toisissa tapauksissa peiteyhtiöt hoitivat pakotteiden kohteena olevien urakoitsijoiden henkilöstöresursseja ja talousasioita.
Rakenne mahdollisti hakkereiden toiminnan samanaikaisesti yksityisen sektorin työntekijöinä, sotilasurakoitsijoina ja tiedusteluoperaattoreina ilman, että heidän täytyi virallisesti esiintyä vallankumouskaartin tai tiedusteluministeriön henkilöstörekistereissä. Kun jollekin yritykselle kohdistettiin pakotteita tai sen salassapito paljastui, henkilöstö, sopimukset ja laitteet saattoivat siirtyä muualle.
Tämän laajemman urakoitsijaekosysteemin jäsenet osallistuivat operaatioihin, mukaan lukien kyberkampanjat, joiden tarkoituksena oli häiritä ja pelotella äänestäjiä vuoden 2020 Yhdysvaltain presidentinvaalien aikana, sekä hakkerointi- ja vuotooperaatiot israelilaisia kohteita vastaan.
Yliopistoissa sijaitsevat APA-kyberturvallisuuskeskukset muodostivat toisen reitin järjestelmään.
Iranin televiestinnän tutkimuskeskuksen ympärille perustetut APA-keskukset tarjosivat haavoittuvuusarviointeja, penetraatiotestejä ja kyberturvallisuuspalveluita julkisille ja yksityisille asiakkaille. Yhdysvaltain hallituksen asiakirjoissa on tunnistettu Iranin turvallisuusvirastoihin, kuten Kahzadian ja Shahbazi, kytköksissä olevia hakkereita tällaisten keskusten työntekijöiksi.
Tätä arkkitehtuuria vasten viiden hakkerin erilaiset polut selkeytyvät. Jokainen miehitti järjestelmän eri tasoa ja kehitti oman tasapainonsa valtion tehtävien ja henkilökohtaisen hyödyn välillä.
Arman Kahzadian ja maanalaisten kykyjen rekrytointi
Arman Kahzadian, syntynyt 11. helmikuuta 1992 Ilamissa, aloitti tunnetun hakkeritoimintansa vuonna 2009. Hän perusti Digital Boys Underground -tiimin käyttämällä salanimeä Skitt3r yhdessä Mashhadissa toimivan hakkerin Amir Baratin, joka tunnetaan verkossa nimellä Kinglet, kanssa.
Vuoteen 2013 mennessä Digital Boys oli kirjannut yli 1 000 yksittäistä hyökkäystä ja lähes 8 000 joukkohyökkäystä palvelimia vastaan. Hakkerointiarkistoissa ryhmä yhdistettiin kohteisiin, kuten Yhdysvaltain armeijan vesiväylien tutkimuslaitokseen linkitettyyn aliverkkotunnukseen sekä NASAan, Microsoftiin ja MIT:hen.
Kyberturvallisuusasiantuntija, joka aiemmin puhui Iran Internationalille, kuvaili Baratia varhaiseksi mentoriksi. ”Amir oli muutaman vuoden Armania vanhempi, mutta hän tunnisti nopeasti Armanin lahjakkuuden ja lähentyi häntä.”
Toukokuussa 2011 tiedusteluministeriön ja vallankumouskaartin tiedusteluorganisaation välisen valtataistelun keskellä tiedusteluministeriö pidätti Kahzadianin, Baratin, Masoud Molavin ja erään toisen henkilön.
Kolme vuotta myöhemmin annetussa muutetussa iranilaisessa syytteessä heitä syytettiin kokoontumisesta ja kansallista turvallisuutta vastaan suunnatusta yhteistyöstä hakkeroimalla hallituksen laitosten, vallankumouksellisten elinten ja pankkien verkkosivustoja. Iran Internationalin lähteet kertovat, että Kahzadian vapautettiin useita viikkoja sen jälkeen, kun hän oli suostunut yhteistyöhön tiedusteluministeriön kanssa. Vuosien 2013 ja 2019 välillä hänet tuomittiin ainakin neljä kertaa hakkeroinnista ja verkkopetoksista, ja hänelle langetettiin yhteensä yli kolmen ja puolen vuoden vankeusrangaistukset sekä sakkoja. Ei ole näyttöä siitä, että näitä vankeusrangaistuksia olisi pantu täytäntöön.
Iran Internationalin lähteiden mukaan Kahzadian liittyi APA:n kyberturvallisuuskeskukseen vuonna 2012, joka työskenteli tiedusteluministeriölle. Myöhemmin hän siirtyi yksityiselle kyberturvallisuusurakoitsijalle Imen Wall Pardazille, joka tarjosi palveluita hallituksen ja turvallisuusvirastoille, mukaan lukien Yhdysvaltain vallankumouskaartille. Lähteiden mukaan Imen Wallilla Kahzadian työskenteli vallankumouskaartin tiedusteluagenttien kanssa projekteissa, jotka kohdistuivat kriittiseen infrastruktuuriin ja valtion laitoksiin Yhdysvalloissa ja Britanniassa sekä organisaatioihin ja yksilöihin Lähi-idässä. Hän liittyi Mabnaan vuonna 2017 ja osallistui sen keihästietojenkalastelu- ja immateriaalioikeuksien varkauskampanjoihin sekä HBO:n tietomurtoon.
Iran Internationalin lähteet kertovat, että Kahzadian on viime vuosina työskennellyt Mesrin rinnalla kryptovaluuttojen hakkerointiprojekteissa ja käyttänyt tunkeutuneista järjestelmistä saatuja tietoja kryptovaluuttojen osoitteiden ja digitaalisten lompakoiden tunnistamiseen. Erään lähteen mukaan heidän kohteisiinsa kuuluivat käyttäjät Yhdysvalloissa, Britanniassa, Kanadassa, Australiassa ja Uudessa-Seelannissa sekä joissakin tapauksissa pohjoiskorealaiset kyberoperaattorit.
Kahzadianin eteneminen nuoresta verkkosivustojen mustamaalaajasta valtioon kytköksissä olevaksi urakoitsijaksi kuvaa yhtä reittiä, jota pitkin Iranin turvallisuuskoneisto imeytyi maanalaisiin kyberkykyihin: pidätykset, yhteistyö, yksityiset urakoitsijat ja valtion toimeksiannot.
Behzad Mesri ja valtion työn ja kyberrikollisuuden päällekkäisyys
Behzad Mesri syntyi 24. elokuuta 1988 Naqadehissa. Hakkereiden piireissä hänet tunnettiin nimellä Skote Vahshat eli ”Terrorin hiljaisuus”.
Vuoden 2008 lopulla hän perusti yhdessä Manouchehr Hashemloon kanssa Turk Black Hat -foorumin. Ryhmä tuli tunnetuksi satojen verkkosivustojen turmelemisesta Iranissa ja sen ulkopuolella, ja se pysyi aktiivisena vuoteen 2015 asti.
Iran Internationalin lähteiden mukaan Mesri liittyi vallankumouskaartin tiedustelupalvelun yksikköön 2000 vuonna 2013. Siellä hän työskenteli Hashemloon ja Fayyazin rinnalla operaatioissa, jotka kohdistuivat sotilasjärjestelmiin, Israelin ydinohjelmaan liittyvään ohjelmistoon ja Israelin infrastruktuuriin.
Toukokuussa 2014, jätettyään Iranin vallankumouskaartin tiedustelupalvelun, Mesristä tuli Net Peygard Samavatin toimitusjohtaja ja hallituksen jäsen. Myös Hashemloo ja Ghaleh-Kuhi työskentelivät yrityksessä hänen alaisuudessaan. Iran Internationalin lähteet kertovat Net Peygardin toimineen urakoitsijana Iranin turvallisuusvirastoille ja tarjonneen palveluita muun muassa tiedusteluministeriölle, vallankumouskaartin yksiköille, Quds-joukoille ja kyberpoliisille. Yhdysvaltain valtiovarainministeriön asiakirjoissa Mohammad-Bagher Shirin-Kar, joka tunnetaan myös nimellä Mojtaba Tehrani, nimetään yrityksen tekniseksi johtajaksi ja sanotaan, että hän koordinoi yhteydenpitoa vallankumouskaartin kanssa ja raportoi projektin edistymisestä Iranin vallankumouskaartin virkamiehille.
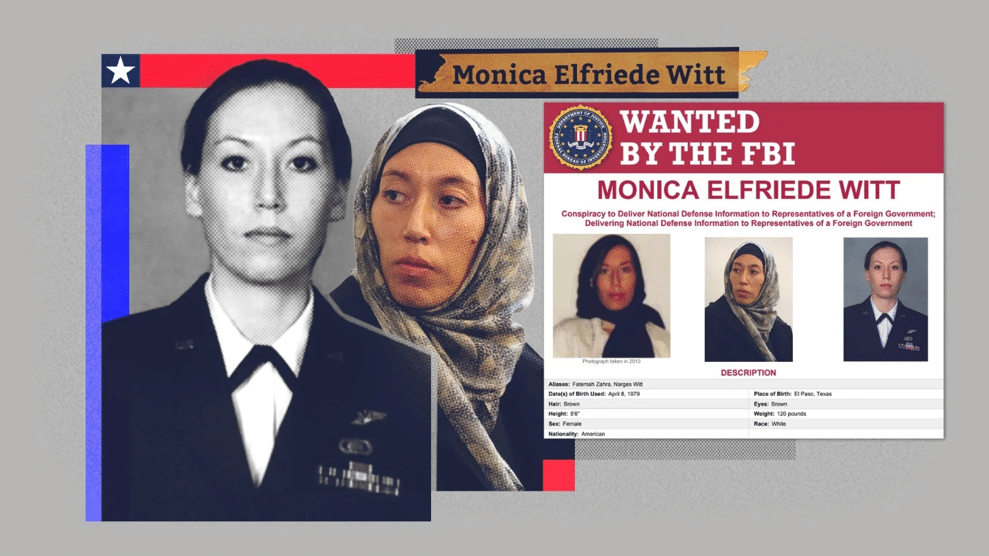
Samana aikana Mesri käytti Iraniin loikannutta Yhdysvaltain ilmavoimien vastavakoilu-upseeria Monica Wittiä saadakseen tietoja palvelimien ja teknisen infrastruktuurin operaatioihin nykyisiä ja entisiä Yhdysvaltain ilmavoimien vastavakoilu-henkilöitä vastaan. Hän hallinnoi myös väärennettyjä tilejä, tietojenkalastelua ja haittaohjelmien toimittamista kampanjan aikana.
Myöhemmin Mesri solmi sopimuksen Mabnan kanssa infrastruktuurin hallinnoinnista ja varastettujen tunnistetietojen jakelusta. Samoihin aikoihin hän ja Ghaleh-Kuhi perustivat findemail.io-sivuston, jota Iran Internationalin tutkinnan mukaan käytettiin varastettujen tunnistetietojen myymiseen yksityisen hyödyn tavoittelemiseksi.
Hänen näkyvin julkisuustapauksensa on edelleen HBO:n hakkerointi.
Iran International on saanut tietoa myös hänen toimiensa toisesta puolesta.
Vuodesta 2022 lähtien, toistuvista sähköpulasta huolimatta, joka on vaikuttanut tavallisiin iranilaisiin, Mesri on väitetysti pitänyt energiaintensiivistä kryptovaluuttojen louhintaoperaatiota Naqadehissa etuoikeutetulla pääsyllä halvan sähkön saantiin.
Eräs Iran Internationalin lähde kuvaili Mesriä "Iranin hakkeriyhteisön hemmotelluksi lapseksi" ja sanoi, että Mesri käytti toistuvasti hyväkseen yhteyksiään hallitukseen saadakseen etuoikeuksia, jotka eivät olleet monien hänen yhteistyökumppaneidensa ulottuvilla.
Lähteen mukaan Mesri piti yllä yhteistyötä Iranin turvallisuusvirastojen kanssa ja samalla hakkeroi kansalaisjärjestöjen, yksityisten yritysten ja tavallisten Iranin kansalaisten tietoverkkoja sekä myi pääsyä vaarantuneisiin järjestelmiin dark webin ja kyberrikollisuuden markkinoilla.
On epäselvää, kuinka paljon Iranin turvallisuusviranomaiset tiesivät hänen hyökkäyksistään kotimaisiin kohteisiin. Mutta lähteen mukaan, joka tuntee keskustelut Mesrin ystävien kanssa, Mesri kuvaili motiivejaan suoraan: "Työskentelen rahan vuoksi, en kansani tai maani puolesta."
Iran Internationalin lähteet kertovat Mesrin keränneen huomattavaa varallisuutta verrattuna moniin hänen yhteistyökumppaneihinsa, mukaan lukien useita kiinteistöjä Karajissa, Naqadehissa ja Teheranissa. Hänen toimintansa havainnollistaa tässä tutkinnassa tarkasteltua keskeistä päällekkäisyyttä: kyberpalveluiden tarjoamista tiedusteluministeriölle ja vallankumouskaartille samalla, kun hän käytti monia samoja ominaisuuksia, yhteyksiä ja suojausta henkilökohtaisen hyödyn tavoitteluun.
Keyvan Fayyaz Ghareh-Balagh ja pääsyn myynti
Keyvan Fayyaz Ghareh-Balagh, joka tunnetaan myös nimellä Keyvan Karimi, syntyi 18. joulukuuta 1989 Mianehissa. Hänen varhaisimmat dokumentoidut hakkerointitoimensa ovat vuodelta 2010, jolloin hän oli mukana perustamassa Ajax Security Teamia.
Fayyaz esiintyi Iranin kyberturvallisuusfoorumeilla salanimillä, kuten Hurr!c4nE! ja k3yv4n. Useiden myöhempien työtovereidensa tavoin hän rakensi mainettaan aluksi tunnistamalla haavoittuvuuksia, julkaisemalla tietoturvatyökaluja ja turmelemalla verkkosivustoja, mukaan lukien Iranin hallituksen sivustoja.
Vuoteen 2012 mennessä Ajaxin toiminta oli muuttunut yhä poliittisemmaksi. Sen jäsenet osallistuivat kampanjoihin, kuten OpIsrael ja OpUSA. FireEyen raportissa ryhmästä, Operation Saffron Rose, kuvailtiin ajanjaksoa siirtymävaiheeksi julkisten verkkosivustojen turmelemisesta toimintaan, joka oli yhä enemmän linjassa Iranin hallituksen poliittisten tavoitteiden kanssa. Iran Internationalin lähde kertoi, että vallankumouskaartin tiedustelupalvelu rekrytoi Fayyazin vuoden 2012 lopulla saatuaan tietää hänen hakkerointikyvyistään ja poliittisesta toiminnastaan.
Fayyazin alkaessa työskennellä Yksikkö 2000:n kanssa Ajaxin julkinen mustamaalaustoiminta väheni ja ryhmästä kehittyi haittaohjelmiin perustuva kybervakoiluoperaatio. Sen tekniikoihin kuuluivat kohdennetut sähköpostit, yksityiset sosiaalisen median viestit, väärennetyt kirjautumissivut ja tartunnan saaneet versiot sensuurinvastaisista ohjelmistoista, jotka oli suunniteltu varastamaan salasanoja tai asentamaan Stealer-nimistä haittaohjelmaa. Kohteina olivat muun muassa yhdysvaltalaiset puolustusalan urakoitsijat sekä iranilaiset oppositiohahmot ja aktivistit.
Iran Internationalin lähteet kertovat, että Fayyaz työskenteli Iranin kansalliskaartin tiedustelupalvelussa vuoden 2016 loppuun asti ja kehitti yhteyksiä Mesriin ja muihin valtioon kytköksissä oleviin kyberoperaattoreihin. Lähtönsä jälkeen hän rekisteröi Imen Faraz Rayan Ghaflanin Mianehiin tammikuussa 2017. Yrityksen asiakirjoissa kuvailtiin perinteistä tietokone- ja televiestintäyritystä, mutta Iran Internationalin lähde kuvaili sitä hakkeroinnin peiteoperaatioksi. Lähde kertoi, että useat yksikkö 2000:een rekrytoidut hakkerit päättelivät lopulta, että urakoitsijoina toimiminen antoi heille suuremman vapauden työskennellä useille valtion virastoille ja samalla ansaitsi enemmän rahaa.
Myöhemmin Fayyaz muutti Mabnaan, jossa hän osallistui operaatioihin HBO:ta, yhdysvaltalaisia puolustusalan yrityksiä, amerikkalaista viestintäteknologian toimittajaa, saudiarabialainen energiayhtiö ja australialainen kuljetusyhtiö vastaan.
Iran Internationalin lähteet sanovat Fayyazin toteuttaneen myös kesäkuun 2017 kyberhyökkäyksen Britannian parlamenttia vastaan Iranin puolesta. Hyökkäyksessä käytettiin raa'an voiman tekniikoita, ja sen seurauksena 26 käyttäjätiliä vaarantui ja joidenkin uhrien sähköpostitiedot varastettiin. Brittiläinen media viittasi myöhemmin Ison-Britannian tiedustelupalvelun arvioon, jonka mukaan operaatio oli Iranin syy.
Vuodesta 2018 Fayyaz liittyi Project Sonboliin. Iran Internationalin lähteet kertovat hänen työskennelleen Mesrin ja Ghaleh-Kuhin alaisuudessa Shahbazin ja Mohammadreza Kadkhodaein rinnalla, mutta hän oli tyytymätön hierarkiaan.
Lähteiden mukaan hänen itsenäinen rikollinen toimintansa laajeni vuodesta 2020 lähtien. Käyttämällä ainakin kuutta salanimeä hän pääsi laittomille foorumeille ja markkinoille ja myi vaarantuneiden yritysten ja yksilöiden tunnuksia. Iran Internationalin hankkimat tiedot osoittavat, että Fayyaz hakkeroi Kadkhodaein ja Shahbazin kanssa myös heikosti turvattuja iranilaisia instituutioita ja yrityksiä ja myi pääsyn niiden järjestelmiin. Hänestä kehittyi lopulta se, mitä kyberrikollisuuden tutkijat kuvailevat initial-access brokeriksi – hakkeri, joka vaarantaa organisaation ja myy jalansijaa muille rikollisryhmille.
Eräs Iran Internationalin lähde kuvaili hänen kohdistamista iskuihinsa "umpimähkäiseksi ja sokeaksi" ja sanoi hänen hyökänneen haavoittuvia sairaaloita, yrityksiä, oppilaitoksia ja perheyrityksiä vastaan ja myyneen pääsyn kiristysohjelmaryhmille. Lähteen mukaan yksi esimerkki tapahtui syyskuussa 2024, kun Fayyaz väitti myyneensä BianLian-kiristysohjelmaryhmälle pääsyn Bostonin lastensairaalaan kytköksissä olevan Bostonin lastenlääkärien verkostoon.
BianLian varasti myöhemmin potilas- ja työntekijätietoja ja yritti kiristää organisaatiota uhkaamalla niiden julkaisemisella. FBI ja Yhdysvaltain kyberturvallisuus- ja infrastruktuuriturvallisuusvirasto ovat erikseen dokumentoineet BianLianin käyttäneen laillisia etäkäyttötunnuksia, jotka oli ostettu alkuperäisen käyttöoikeuden välittäjiltä, vaikka nämä löydökset eivät itsenäisesti tunnista Fayyazia tässä tapauksessa.
Iran Internationalin lähteet kertovat, että Fayyaz on myös lähestynyt joitakin uhreja varjolla auttaneensa korjaamaan itse tekemiensä hyökkäysten aiheuttamia tietoturvaheikkouksia. Joissakin tapauksissa hän on vaatinut satoja tuhansia dollareita ja myynyt varastettuja tietoja kiristysohjelmarikollisille.
Vallankumouskaarti ja tiedusteluministeriö hyötyivät hänen teknisistä taidoistaan, kun taas Fayyaz hyödynsi näiden suhteiden kautta saamaansa kokemusta, infrastruktuuria ja suojaa hyökätäkseen voittoa tuottaviin kohteisiin, myös Iranin sisällä.
Mojtaba Ghaleh-Kuhi ja Sonbol-projektin taustalla oleva infrastruktuuri
Naqadehissa 28. kesäkuuta 1988 syntyneellä Mojtaba Ghaleh-Kuhilla on hakkerointihistoriaa, jonka Iran Internationalin tutkinta jäljittää useita vuosia kauemmas kuin hänen viralliseen esiintymiseensä kyberturvallisuusyritys Ilya Net Gostar Iranianissa vuonna 2016.
Hän toimi aiemmin nimellä Mojtaba Borhani ja aliasnimillä, kuten mb_1986, mb_1986m ja Mosi PC.
Kyberturvallisuustutkimukset osoittavat, että hän oli aktiivinen Iranin verkkosivustojen turmelemisyhteisössä ja yhdistää yhden hänen aliaksistaan verkostoon, joka myöhemmin tunnettiin nimellä Flying Kitten. Tämä verkosto kehittyi verkkosivustojen turmelemisesta ja maanalaisista foorumeista keihästietojen kalasteluksi, valtakirjojen varastamiseksi ja kybervakoiluksi. Tutkijat yhdistivät myöhemmin Mojtaba Borhanin – Ghaleh-Kuhin – sekä Flying Kitteniin että Charming Kitteniin. Vuoteen 2013 mennessä verkostoon liittyvää tietojenkalasteluinfrastruktuuria käytettiin iranilaisia käyttäjiä vastaan sekä maan sisällä että ulkopuolella, mukaan lukien entinen Voice of America -juontaja.
Iranin hakkeriyhteisöön perehtynyt lähde sanoi, että Ghaleh-Kuhi todennäköisesti teki urakoitsijoita Imen Wall Pardazille tuona aikana, jolloin turvallisuusvirastoille työskentelevät yritykset rekrytoivat usein teknisesti taitavia hakkereita.
Tekniset jäljet yhdistivät hänen käyttäjätunnuksensa myös haittaohjelmien kehitykseen ja tietojenkalasteluinfrastruktuuriin. Yksi erityisen paljastava todistekokonaisuus ilmeni Ghaleh-Kuhin itsensä tekemän tietoturvavirheen vuoksi. Vuoden 2013 lopun ja vuoden 2014 kesän välisenä aikana hän latasi vahingossa noin kuuden kuukauden mittaiset yksityiset keskustelut Hashemloon kanssa VirusTotaliin, verkkopohjaiseen kyberturvallisuusanalyysialustalle. Keskustelut tarjosivat vilauksen pienestä hakkeri-urakoitsijatiimistä, joka samanaikaisesti suoritti tunkeutumisia ja yritti suojata kaupallista kyberturvallisuustyötä.
Eräässä keskustelussa Ghaleh-Kuhi käsitteli verkkosivustoa, jonka omistajat halusivat penetraatiotestin. Hän pyysi Hashemloota myöntämään rajoitetun pääsyn sivustolle aiheuttamatta vakavaa vahinkoa, jotta hän voisi varmistaa sen tietoturvasopimuksen.
Keskusteluissa näkyy myös tiimin rekrytoivan henkilökuntaa, hankkivan palvelimia, joita myöhemmin käytettiin vakoiluyrityksissä Iranin ihmisoikeusyhteisön jäseniä vastaan, ja keskustelevan yhteyksistä turvallisuusvallan piiriin. Ne tarjoavat suoran yhteyden Ghaleh-Kuhin ja Fayyazin välille. 3. heinäkuuta 2014, useita viikkoja sen jälkeen, kun FireEye julkaisi Operaatio Saffron Rose -ohjelman, Hashemloo pyysi Ghaleh-Kuhia "pitämään huolta Keyvanista". "Niin pidämme. Älä huoli", Ghaleh-Kuhi vastasi. Tutkijat vahvistivat, että viittaus koski Fayyazia.
Todisteet sijoittavat Ghaleh-Kuhin haittaohjelmien kehittämiseen, tietojenkalasteluinfrastruktuuriin ja urakoitsijaverkostoon ainakin vuodesta 2013 lähtien. Tämä osoittaa, että Ilya Net vuonna 2016 ei ollut hänen uransa alku, vaan uusi vaihe maanalaisten hakkerointitaitojen siirtymisessä Iranin turvallisuusalan urakoitsijarakenteeseen.
Iran Internationalin lähteet kertovat, että Ilya Netissä Ghaleh-Kuhin työtä valvoi Mohammad-Bagher Shirin-Kar, joka tunnettiin tuolloin nimellä Mojtaba Tehrani. Mesri ja Hashemloo olivat hänen läheisiä yhteistyökumppaneitaan. Tiimi suoritti verkko-operaatioita ja sosiaalista manipulointia Quds-joukoille ja vallankumouskaartin elektroniselle kyberkomennolle.
Yksi Ghaleh-Kuhin tärkeimmistä projekteista oli auttaa kehittämään kotimaista tiedustelutyökalua, jota käytetään kohteiden suhteiden, kiinnostuksen kohteiden, työpaikkojen ja tapojen kartoittamiseen sekä vakuuttavampien sosiaalisen manipuloinnin operaatioiden suunnitteluun. Iran Internationalin lähteet sanovat, että Quds-joukot käyttivät osaa projektin kautta kerätyistä tiedoista tappavissa operaatioissa ulkomaisia kohteita vastaan.
Iran International on erikseen raportoinut toisesta tiedustelupalvelusta, joka tukee tiedusteluministeriön ja Quds-joukkojen ulkomaisia operaatioita. Se yhdisti hakkeroituja tietokantoja ja suhdekarttoja luodakseen tiedostoja valituista kohteista mahdollisia fyysisiä hyökkäyksiä varten.
Ghaleh-Kuhi liittyi Mabnaan vuonna 2016 ja hänestä tuli myöhemmin yksi Project Sonbolin keskeisistä hahmoista, jossa hän hallinnoi infrastruktuuria ja johti operaatioita. Työskennellessään Fayyazin, Shahbazin ja Kadkhodaein kanssa hän käytti salasanojen ruiskutusta ja muita raa'an voiman tekniikoita varastaakseen suuria määriä tunnistetietoja Yhdysvalloista ja muilta ulkomaisilta kohteilta. Iran Internationalin lähteet kertovat, että iranilaisiin organisaatioihin on myös hyökätty ja kotimaisilta laitoksilta ja yrityksiltä on varastettu tunnistetietoja, joita on myyty laittomien verkkomarkkinoiden, kuten findemail.io:n, kautta. Lähteet sanovat, että Ghaleh-Kuhi hallitsi tätä ja että se oli yhteydessä tiedusteluministeriöön.
Lähteet kertovat myös, että Ghaleh-Kuhi ja Mesri työskentelivät kryptovaluutan louhinnan ja kryptovaluuttalompakoiden salasanojen murtamisyritysten parissa. Erään lähteen mukaan operaatio kulutti suuria määriä sähköä ja herätti Karajin viranomaisten huomion, mutta väitti tiedusteluministeriön puuttuneen asiaan ja keskeyttäneen oikeudellisen ja rikostutkinnan.
Saber Shahbazi Balujeh ja vuosia kestänyt matalan profiilin tunkeutumistyö
Mianehissa 20. huhtikuuta 1988 syntynyt Saber Shahbazi Balujeh on jättänyt jälkeensä pienemmän julkisen jalanjäljen kuin neljä muuta hakkeria. Häneen ei ole yhdistetty julkisuudessa laajalti tunnettua hakkerialia, eikä hänen nimeensä ole keskittynyt yhtäkään merkittävää itsenäistä tapausta. Uusi Yhdysvaltain syyte kuitenkin osoittaa, että hänen operatiivinen roolinsa Mabnassa ja Project Sonbolissa oli laaja.
Kuten Kahzadian, Shahbazi työskenteli elokuusta 2013 lähtien APA:n kyberturvallisuuskeskuksessa, jonka Iran Internationalin lähteet kertovat tarjonneen sopimuksen mukaan hakkerointipalveluita tiedusteluministeriölle. Myöhemmin hän siirtyi Mabnaan osallistuen tietojenkalasteluhyökkäyksiin, tilien kaappauksiin, tietojen keräämiseen, hyökkäyksiin yksityisiä yrityksiä vastaan ja HBO:n toimintaan.
Vuoden 2018 syytteen jälkeen Shahbazi liittyi Project Sonboliin. Lokakuusta 2018 maaliskuuhun 2022 hän työskenteli itsenäisesti ja Fayyazin ja Ghaleh-Kuhin rinnalla käyttäen salasanojen ruiskutusta tunkeutuakseen yksityisiin yrityksiin ja ainakin kahteen Yhdysvaltain hallituksen virastoon. Joissakin tapauksissa hakkerit siirsivät teratavuja varastettua tietoa hallitsemilleen tileille. Heidän kohteensa vaihtelivat puolustus-, energia-, teknologia-, media-, liikenne-, terveydenhuolto- ja valtionsektoreilla. Yhdysvaltain oikeusministeriön mukaan uhrit käyttivät yli 20 miljoonaa dollaria tunkeutumisten tutkimiseen ja korjaamiseen. Joidenkin operaatioiden aikana varastettuja tunnistetietoja ja tietoja tarjottiin myyntiin dark webissä. Fayyaz toimi myyjänä useilla salanimillä, kun taas Shahbazi osallistui salasanojen ruiskutukseen, tunkeutumiseen ja tietojen keräämiseen.
Iran Internationalin lähteet kertovat Shahbazin työskennelleen Fayyazin ja Kadkhodaein kanssa vuodesta 2022 eteenpäin terveydenhuolto-, puolustus-, energia- ja rahoitusalan organisaatioita vastaan. Yhdysvaltain virallisten asiakirjojen mukaan Shahbazi oli ainakin kesään 2023 mennessä osa Mesrin ja Ghaleh-Kuhin johtamaa ryhmää, joka toistuvasti suoritti verkkoon tunkeutumisia Iranin tiedusteluministeriön puolesta tai puolesta. Oikeusministeriön mukaan Shahbazi, Fayyaz ja Kadkhodaei tunkeutuivat kesällä 2024 onnistuneesti useisiin paikallisiin, osavaltioiden ja liittovaltion virastoihin eri puolilla Yhdysvaltoja. Yhdysvaltain valtiovarainministeriön lausunnossa todetaan, että kuten muutkin verkoston jäsenet, Shahbazia motivoi myös "henkilökohtainen rikastuminen ja ahneus", mukaan lukien hyökkäykset iranilaisiin yrityksiin.
Iran Internationalin tutkinnan mukaan Shahbazi ja Ghaleh-Kuhi hyökkäsivät yhdessä iranilaiseen televiestintäyritykseen keväällä 2025 tunkeutuen sen järjestelmiin ja varastaen tietoja. Lähde kertoi, että he myöhemmin tarjosivat varastettuja tietoja myytäväksi dark webissä. Shahbazin rajallinen julkinen profiili ei siis välttämättä heijasta hänen toissijaista rooliaan, vaan tapaansa toimia: hän oli matalan profiilin tunkeutumisasiantuntija, joka työskenteli infrastruktuurin ja verkkotilien takana, kun taas tunnetummat yhteistyökumppanit herättivät suurempaa huomiota.
Raha, valtio ja järjestäytynyt kyberrikollisuus
Viiden miehen toimia ei voida selittää yksinkertaisesti kuvailemalla heitä valtion hakkereiksi. He suorittivat operaatioita vallankumouskaartille tai tiedusteluministeriölle, ja saman verkoston jäsenet käyttivät taitojaan, pääsyään ja suojaaan rikastuakseen.
Nämä kaksi suuntaa eivät välttämättä olleet kilpailevia yrityksiä. Ne saattoivat vahvistaa toisiaan. Valtiosuhteet voisivat tarjota kohteita, tiedustelutietoa, infrastruktuuria, valtion sopimuksia ja Iran Internationalin lähteiden mukaan joissakin tapauksissa etuoikeutettua sähköä tai suojaa oikeudelliselta valvonnalta. Valtion toimeksiantojen lisäksi verkoston jäsenet voisivat myydä varastettuja tietoja, kiristää uhreja, vaihtaa pääsyä vaarantuneisiin järjestelmiin, tarjota pääsypisteitä kiristyshaittaohjelmien ryhmille tai käyttää laskentaresursseja kryptovaluuttaoperaatioihin. Uhrien joukossa oli iranilaisia organisaatioita ja kansalaisia.
Järjestely voisi hyödyttää myös valtiota. Kyberoperaatioita teettävät valtion yksiköt voisivat hankkia tiedustelutietoja tai muita tuloksia pitäen samalla etäisyyttä yksityisten yritysten virallisesti palkkaamiin tai itsenäisesti toimiviin toimijoihin.
Hakkerit puolestaan pystyivät toimimaan ympäristössä, jossa heidän tekniset taitonsa pysyivät arvokkaina vaikutusvaltaisille turvallisuuslaitoksille.
Kahzadianin tie pidätyksestä yhteistyöhön, väitetty puuttuminen Ghaleh-Kuhin kryptovaluuttatoiminnan tutkintaan ja Mesrin ilmoitettu pääsy tuettuun energiaan edustavat tämän suhteen eri puolia.
Samaan aikaan Fayyaz ja Shahbazi käyttivät saman ekosysteemin luomia mahdollisuuksia laajentuakseen maanalaisille markkinoille ja laittoman pääsyn myyntiin.
Tuloksena oli verkosto, jossa hallituksen kyberoperaatioiden ja voittoa tavoittelevan kyberrikollisuuden välinen raja oli yhä vaikeampi tunnistaa.
Kuvan otti Iran Internationalin julkaisusta ' Hackers Without Borders: Serving Teheran, Stealing On The Side '.
Paljastaja tarvitsee kiireellisesti apuasi…
Voisitko auttaa pitämään valot päällä The Exposen rehellisen, luotettavan, vaikuttavan ja totuudenmukaisen journalismin avulla?
Hallinto ja suuret teknologiayritykset
Yritä hiljentää ja sulkea The Expose.
Joten tarvitsemme apuasi varmistaaksemme
voimme jatkaa tuomista teille
tosiasiat, joita valtavirta kieltäytyy tunnustamasta.
Hallitus ei rahoita meitä
julkaisemaan valheita ja propagandaa heidän
kuten valtamedian puolesta.
Sen sijaan luotamme yksinomaan tukeenne.
tue meitä pyrkimyksissämme tuoda
sinä rehellinen, luotettava ja tutkiva journalismi
tänään. Se on turvallista, nopeaa ja helppoa.
Valitse alta haluamasi tapa osoittaa tukesi.

Luokat: Breaking News , Viimeisimmät uutiset , Yhdysvaltain uutiset
Voi kuinka ilkeää. Eivätkö nuo ilkeät iranilaiset tienneet, että kolikoiden varastaminen on sallittua vain toisinpäin? Toisin sanoen: Yhdysvallat varastaa kolikoita, ja iranilaiset kolikoiden omistajat jäävät näyttämään typeriltä?
TODISTE KRYPTO EI OLE TURVASSA hallituksen varkauksilta. Valtiovarainministeriö myöntää syyllistyneensä kansainväliseen rikollisuuteen. – https://www.bitchute.com/video/s6jIociSFvEg/
Tavanomaista tavaraa shaahin perheen propagandakanavalta, joka haluaa valtakuntansa ja palatsinsa takaisin.
Nämä "epäillyt" saattavat hyvinkin olla iranilaisia, mutta veikkaan, että CIA ja sen brittiläiset ja EU:n apurit ovat kouluttaneet, ostaneet ja maksaneet heille.
Sinun on ehkä tarkasteltava asiaa hieman syvemmälle päästäksesi lähelle totuutta.
Miten se menee?
Pot choing the padl … se on täysi farssi.
Mene kotiin Amerikkaan ja selvitä sotkusi ja ota mukaasi pikku ystäväsi, itseään Israeliksi kutsuva laillinen fiktio.